Contenido original
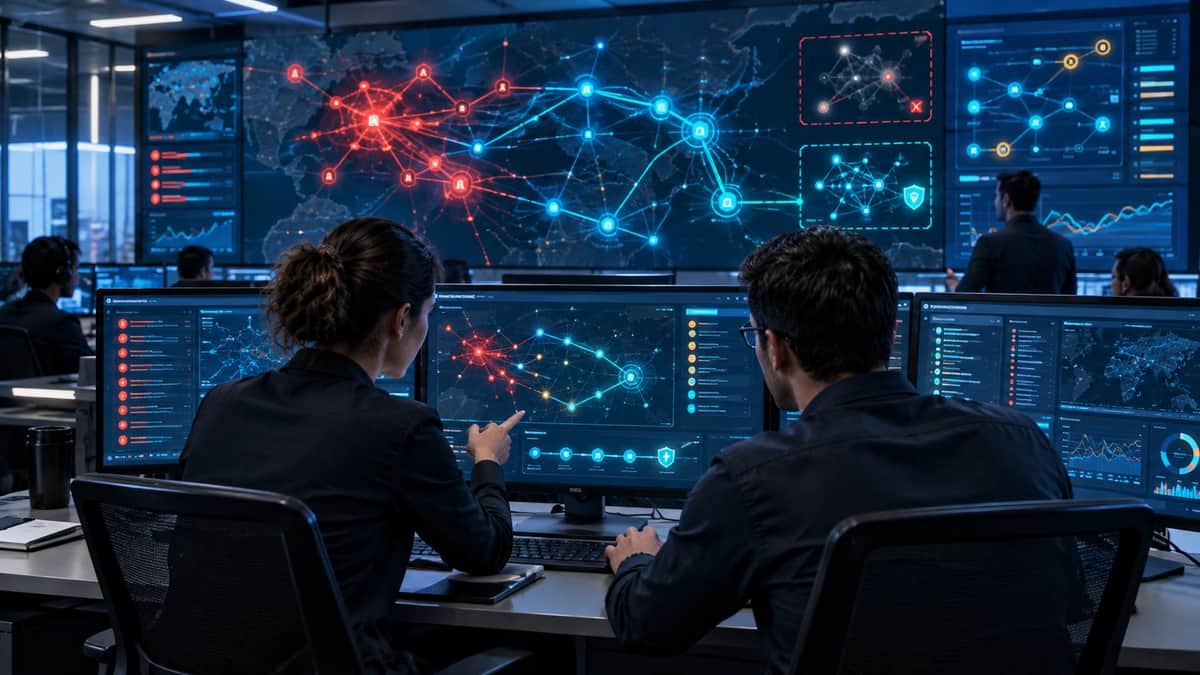
Los centros de operaciones de seguridad afrontan un volumen de alertas que supera la capacidad de los analistas. Torq plantea una plataforma de SOC (Security Operations Center) con IA agntica e hiperautomatizacin para clasificar, investigar y responder, mientras que SOC Wars entrena a equipos defensivos en formato Capture the Flag. La primera edicin recorrer ocho ciudades de Estados Unidos entre noviembre y diciembre de 2026 y har escala en Londres el 26 de noviembre.
Los centros de operaciones de seguridad de gobiernos, fuerzas armadas e infraestructuras crticas afrontan un problema que ninguna contratacin de personal resuelve: hay ms ataques que personal de defensa.
Los conflictos contemporneos se libran tambin en el dominio ciber. Los ataques a redes elctricas, sistemas de transporte, hospitales o cadenas logsticas forman parte, hoy, del repertorio habitual de la guerra hbrida y de la presin asimtrica entre Estados y actores afines. En ese escenario, el permetro de la defensa nacional incluye algo que no figura en ningn mapa: los sistemas informticos que sostienen la vida civil y la operativa militar.
Quien vigila ese permetro es el SOC, el centro de operaciones de seguridad. Es el equivalente ciber de una sala de operaciones: un grupo de analistas que monitoriza redes, recibe alertas, decide cules son reales, investiga el alcance y ordena la respuesta. Su trabajo es continuo, 24 horas al da, 365 das al ao.
El problema: demasiados ataques, demasiado pocos defensores
El modelo tradicional de SOC arrastra un cuello de botella conocido. Las herramientas de deteccin generan miles de alertas diarias, la mayora falsos positivos o eventos de bajo riesgo, pero cada una exige revisin. El resultado es la saturacin, la fatiga del analista y, lo ms grave, el riesgo de que una amenaza real quede enterrada entre el ruido.
A ello se suma la escasez de talento. El sector de la ciberseguridad lleva aos denunciando un dficit de profesionales cualificados, especialmente agudo en el mbito pblico y de defensa, donde adems se exigen habilitaciones de seguridad y la competencia salarial del sector privado es intensa. Un adversario que automatiza sus ataques no espera a que la plantilla del SOC se ample. La conclusin es incmoda pero clara: la defensa puramente manual no escala.
Torq: IA agntica e hiperautomatizacin para el SOC
Ante esta situacin surge Torq, una plataforma de hiperautomatizacin y SOC con IA agntica, que propone una respuesta doble: tecnologa que acta a velocidad de mquina y una competicin, SOC Wars, para entrenar a los equipos defensivos en condiciones realistas. Torq responde a este problema con lo que denomina plataforma de SOC con IA (AI SOC Platform), construida sobre dos ideas: la hiperautomatizacin y los agentes de IA autnomos.
La hiperautomatizacin conecta las herramientas de seguridad que una organizacin ya tiene (deteccin, identidad, nube, correo, endpoints) y orquesta flujos de trabajo que se ejecutan sin intervencin humana: enriquecer una alerta con inteligencia de amenazas, aislar un equipo comprometido, revocar credenciales o bloquear un dominio malicioso.
La capa de IA agntica va un paso ms all (la IA agntica es la capacidad de un sistema especialmente en inteligencia artificial para actuar con autonoma, tomar decisiones y ejecutar mltiples pasos por s mismo con el fin de alcanzar un objetivo definido). En lugar de limitarse a ejecutar guiones predefinidos, los agentes de IA de la plataforma, que Torq agrupa bajo la marca HyperAgents, razonan sobre cada caso: clasifican la alerta (triage), renen el contexto, investigan y proponen o ejecutan la respuesta. El objetivo declarado es ampliar la capacidad y la velocidad del SOC en las tres fases crticas: triaje, investigacin y respuesta.
Para el sector de la seguridad y la defensa, el valor se resume en cuatro ideas:
• Velocidad de mquina. Cuando el atacante opera en segundos, una respuesta que tarda horas llega tarde. La automatizacin reduce el tiempo entre deteccin y contencin.
• Eliminacin de la saturacin. Los agentes absorben el volumen de alertas de bajo valor, y el analista se concentra en lo que requiere criterio.
• El factor humano, donde importa. Liberar tiempo permite dedicar a los especialistas a la caza de amenazas (threat hunting), la planificacin tctica y la respuesta ofensiva o contraofensiva all donde el marco legal y operativo lo permite.
• Integracin sin sustituir. La plataforma se apoya en el ecosistema de herramientas existente, un requisito esencial en entornos con arquitecturas heredadas y fuertes exigencias de gobernanza.
Torq ha incorporado adems capacidades de contexto y memoria, de modo que el sistema aprende de investigaciones previas, y mantiene pginas pblicas especficas sobre gobernanza de la IA y de los datos, una cuestin determinante cuando se habla de sectores regulados y administraciones pblicas.
SOC Wars: entrenar como se combate
Ninguna tecnologa sustituye a un equipo entrenado. De ah nace SOC Wars, un evento interactivo de ciberseguridad con formato Capture the Flag (CTF) diseado especficamente para equipos defensivos, los llamados blue teams.
Un CTF es una competicin de seguridad en la que los participantes puntan al completar objetivos concretos. Los CTF clsicos suelen premiar la mentalidad ofensiva: vulnerar sistemas, descifrar contraseas, explotar fallos. SOC Wars invierte el planteamiento: aqu se punta por defender.
La mecnica es la siguiente:
• Equipos de dos personas. Cada participante puede acudir con un compaero o ser emparejado en el propio evento.
• 90 minutos de reloj. Los equipos trabajan casos reales dentro de la plataforma, y cada objetivo superado suma puntos.
• Marcador en directo. La clasificacin se proyecta en pantalla durante toda la competicin, y el equipo que lidera al final gana. Los tres primeros reciben premios.
• Caza de amenazas y construccin de automatizaciones. Los participantes no solo investigan incidentes: construyen los flujos automticos que corrigen lo que encuentran. Es decir, practican la disciplina que define al SOC moderno.
• Sin experiencia previa en Torq. Antes de que empiece la cuenta atrs, los organizadores preparan a los asistentes para que puedan competir.
Todo ocurre dentro de la propia plataforma. El participante no resuelve un ejercicio de laboratorio abstracto, sino que trabaja con las mismas herramientas con las que operara un SOC real.
La primera edicin recorrer varias ciudades de Estados Unidos entre noviembre y diciembre de 2026 (Columbus, Bay Area, Chicago, Seattle, Fort Lauderdale, Houston, Nueva York y Boston), con una parada en Londres el 26 de noviembre. Los escenarios elegidos resultan llamativos: circuitos de karts, salas de ocio y cerveceras. La eleccin es deliberada y subraya una idea con peso propio: la formacin en ciberseguridad no tiene por qu ser rida para ser rigurosa.
Por qu importa para defensa y seguridad
La gamificacin del entrenamiento defensivo no es una moda. Las fuerzas armadas llevan dcadas utilizando ejercicios, simulacros y wargames para preparar a sus unidades, y el mbito ciber ha adoptado esa misma lgica: los ejercicios de ciberdefensa multinacionales y los cyber ranges son hoy habituales en la OTAN y en los ejrcitos de los pases aliados.
SOC Wars encaja en esa tradicin por tres razones.
• Mide lo que importa. Una competicin con puntuacin en vivo obliga a los equipos a priorizar, decidir bajo presin y trabajar en pareja, tres habilidades crticas en una crisis real.
• Retiene talento. El principal activo de cualquier SOC son sus analistas. Ofrecer formatos de aprendizaje atractivos ayuda a captar y fidelizar a perfiles jvenes, un reto estratgico para las administraciones y la industria de defensa.
• Normaliza la colaboracin persona-mquina. La mayor barrera para adoptar IA en entornos sensibles no es tcnica, sino cultural: la desconfianza hacia sistemas que actan de forma autnoma. Un entorno donde el analista construye, supervisa y com
Bajada
Los centros de operaciones de seguridad afrontan un volumen de alertas que supera la capacidad de los analistas. Torq plantea una plataforma de SOC
Resumen neutral
Los centros de operaciones de seguridad afrontan un volumen de alertas que supera la capacidad de los analistas. Torq plantea una plataforma de SOC (Security Operations Center) con IA agntica e hiperautomatizacin para clasificar, investigar y responder, mientras que SOC Wars
Contenido relacionado
 Full Aviación2026-11-02NoticiaNavantia llama de nuevo a la puerta de Estados Unidos con su fragata F110, tras presentar la versión antiaérea
 Infodefensa Argentina2026-11-02NoticiaEl vicealmirante (r) Martínez Ruiz, ex director del programa de las fragatas F-110, advierte de la fragmentación industrial europeaInfodefensa Argentina2026-11-02NoticiaEE.UU. destinó US$ 114,7 millones para modernizar helicópteros AH-1Z y UH-1Y de los Marines